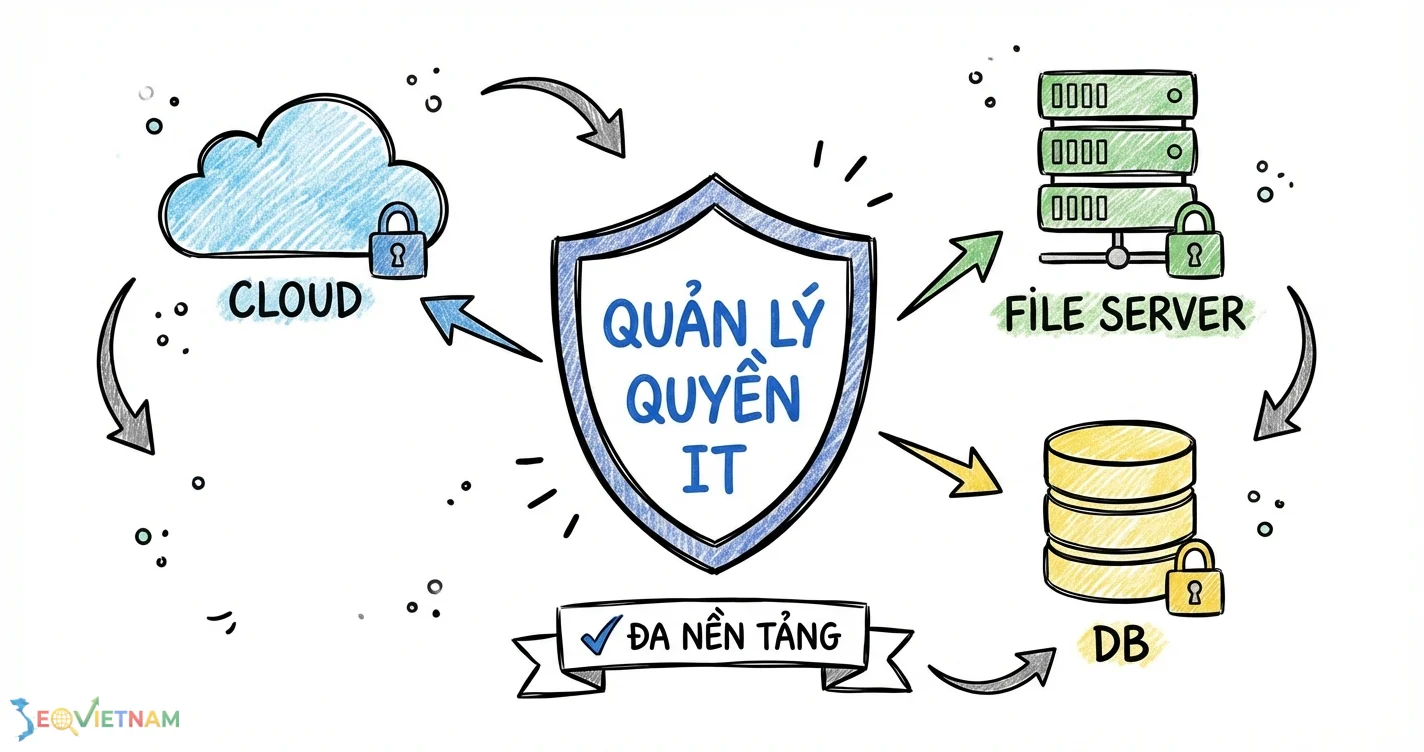
Quản lý quyền truy cập không chặt chẽ là một trong những nguyên nhân gốc rễ gây ra rò rỉ dữ liệu và gián đoạn vận hành nghiêm trọng. Việc gán quyền "admin" một cách tùy tiện hoặc không thu hồi quyền truy cập của nhân viên cũ tạo ra những lỗ hổng bảo mật mà bất kỳ tổ chức nào cũng phải đối mặt. Hướng dẫn này sẽ cung cấp một khuôn khổ chi tiết về cách quản lý quyền tài sản (asset permissions) trên đa nền tảng, từ cloud, file server đến cơ sở dữ liệu. Tại SEO Việt Nam, chúng tôi nhận thấy việc làm chủ các mô hình kiểm soát truy cập không chỉ là nhiệm vụ của bộ phận IT mà còn là nền tảng cho quản trị doanh nghiệp an toàn và hiệu quả.
Quyền tài sản kỹ thuật số là gì và tại sao nó quan trọng?
Quyền tài sản kỹ thuật số (Digital Asset Permissions) là tập hợp các quy tắc và chính sách xác định hành động mà một người dùng hoặc một hệ thống (chủ thể) có thể thực hiện trên một tài sản kỹ thuật số cụ thể (đối tượng) như tệp tin, thư mục, cơ sở dữ liệu, hoặc tài nguyên đám mây. Việc hiểu rõ bản chất của nó là bước đầu tiên để xây dựng một hệ thống bảo mật vững chắc.
Định nghĩa quyền tài sản kỹ thuật số (Digital Asset Permissions)
Đây là cơ chế kỹ thuật cho phép hoặc từ chối các hành động cụ thể như đọc (read), ghi (write), thực thi (execute), xóa (delete) hoặc thay đổi quyền (change permissions) đối với một tài nguyên số. Các quyền này được quản lý thông qua các hệ thống kiểm soát truy cập, đảm bảo rằng chỉ những chủ thể được ủy quyền mới có thể tương tác với tài sản theo cách đã được định trước, dựa trên vai trò, danh tính và bối cảnh của họ.
Tầm quan trọng của quản lý quyền truy cập hiệu quả
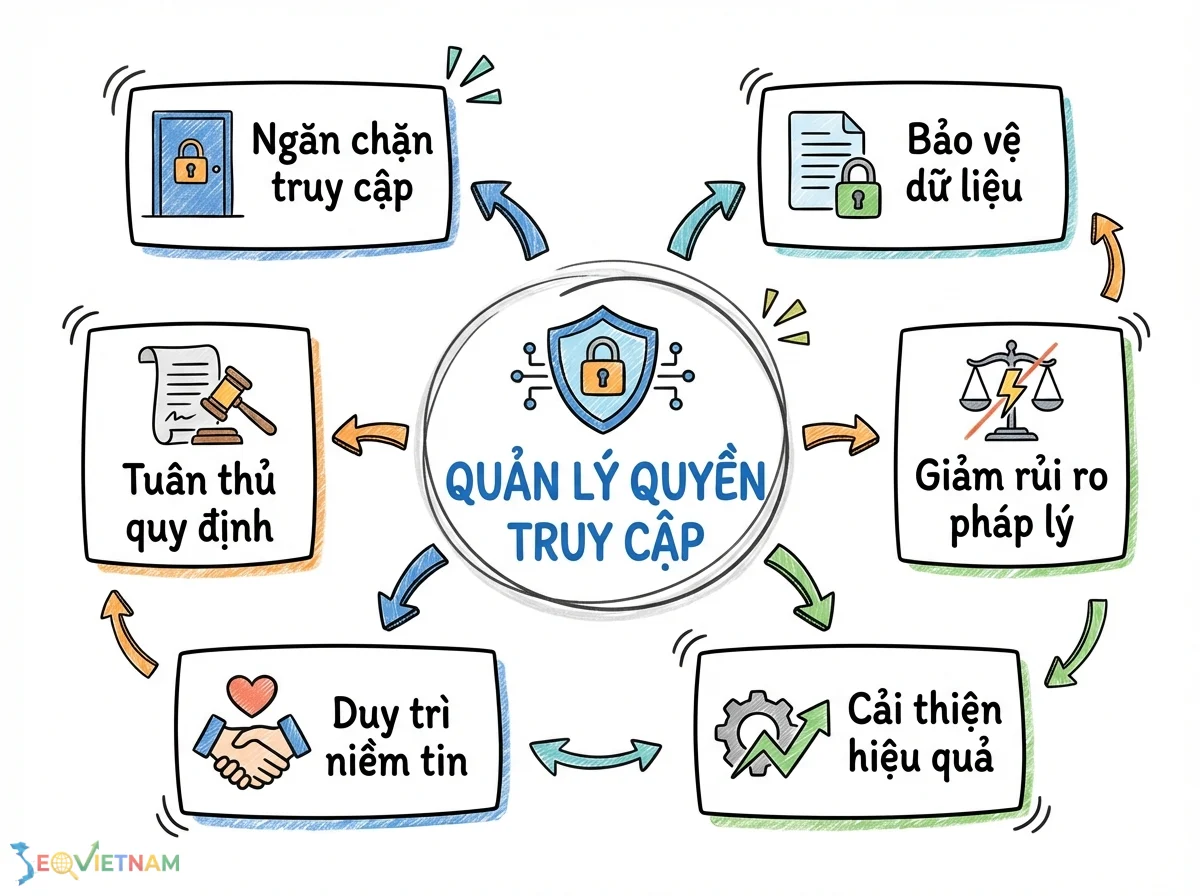
Quản lý quyền truy cập hiệu quả là trụ cột của an ninh thông tin và quản trị dữ liệu. Nó giúp ngăn chặn truy cập trái phép, bảo vệ dữ liệu nhạy cảm khỏi bị đánh cắp hoặc sửa đổi, đảm bảo tính toàn vẹn của hệ thống. Hơn nữa, việc này còn giúp tổ chức tuân thủ các quy định về bảo vệ dữ liệu (như GDPR, PDPD), giảm thiểu rủi ro pháp lý và duy trì niềm tin của khách hàng. Một hệ thống phân quyền rõ ràng cũng cải thiện hiệu quả vận hành bằng cách đảm bảo nhân viên chỉ truy cập vào những tài nguyên cần thiết cho công việc của họ.
Phân biệt quyền tài sản pháp lý và quyền truy cập kỹ thuật số
Điều quan trọng là phải phân biệt rõ ràng giữa hai khái niệm này. Quyền tài sản pháp lý, được quy định bởi luật dân sự, liên quan đến quyền sở hữu, sử dụng và định đoạt tài sản nói chung. Trong khi đó, quyền truy cập kỹ thuật số là một cơ chế thực thi kỹ thuật để kiểm soát hành động trên tài sản số. Ví dụ, bạn có thể là chủ sở hữu hợp pháp của một tài liệu (quyền pháp lý), nhưng nếu quản trị viên hệ thống không cấp cho bạn quyền "đọc" (read permission), bạn sẽ không thể mở được tệp đó trên máy chủ của công ty (quyền truy cập kỹ thuật số).
Các mô hình kiểm soát truy cập phổ biến
Lựa chọn mô hình kiểm soát truy cập phù hợp là yếu tố quyết định đến tính linh hoạt, khả năng mở rộng và mức độ bảo mật của hệ thống. Ba mô hình phổ biến nhất hiện nay là RBAC, ABAC và ACL, mỗi mô hình có ưu và nhược điểm riêng.
Kiểm soát truy cập dựa trên vai trò (RBAC)
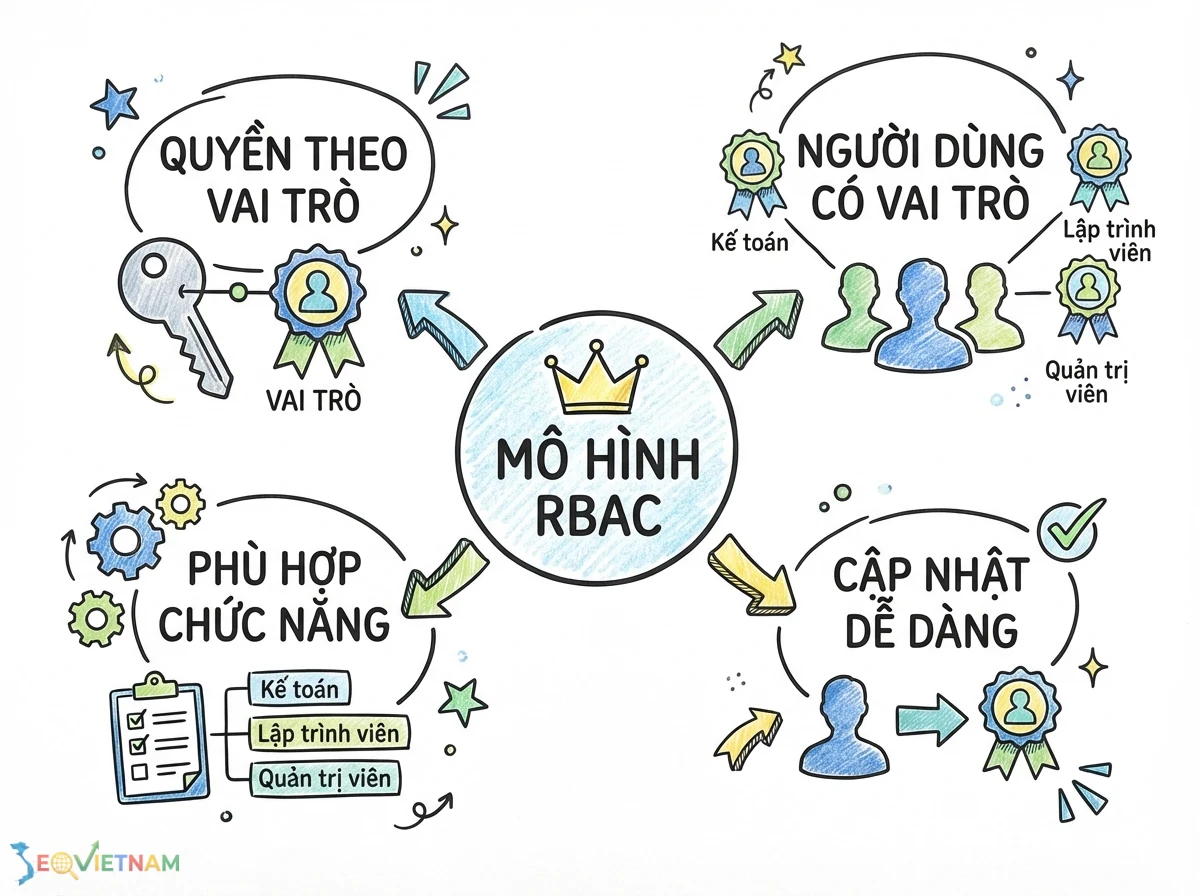
RBAC (Role-Based Access Control) gán quyền cho các vai trò (roles) thay vì cho từng người dùng cá nhân. Người dùng được gán vào các vai trò phù hợp với chức năng công việc của họ (ví dụ: Kế toán, Lập trình viên, Quản trị viên). Mọi quyền hạn cần thiết để thực hiện công việc được gắn với vai trò đó. Khi một nhân viên thay đổi vị trí, quản trị viên chỉ cần thay đổi vai trò của họ thay vì phải cấu hình lại hàng loạt quyền riêng lẻ.
Kiểm soát truy cập dựa trên thuộc tính (ABAC)
ABAC (Attribute-Based Access Control) là một mô hình linh hoạt hơn, đưa ra quyết định truy cập dựa trên các thuộc tính (attributes). Các thuộc tính này có thể liên quan đến người dùng (chức vụ, phòng ban), tài nguyên (loại dữ liệu, mức độ nhạy cảm), môi trường (thời gian truy cập, vị trí địa lý) và hành động được yêu cầu. Ví dụ: một chính sách ABAC có thể cho phép "Bác sĩ" (thuộc tính người dùng) truy cập "Hồ sơ bệnh án" (thuộc tính tài nguyên) trong "giờ làm việc" (thuộc tính môi trường).
|
Tiêu chí |
Kiểm soát truy cập dựa trên vai trò (RBAC) |
Kiểm soát truy cập dựa trên thuộc tính (ABAC) |
Danh sách kiểm soát truy cập (ACL) |
Gợi ý chọn |
|
Đơn vị quản lý chính |
Vai trò (Role) |
Chính sách & Thuộc tính (Policy & Attributes) |
Người dùng/Nhóm (User/Group) trên từng tài nguyên |
RBAC cho tổ chức có cấu trúc vai trò rõ ràng. ABAC cho môi trường phức tạp, cần kiểm soát ngữ cảnh. ACL cho hệ thống đơn giản. |
|
Độ chi tiết |
Thấp đến Trung bình (Gắn với vai trò công việc) |
Rất cao (Dựa trên nhiều thuộc tính động) |
Cao (Trên từng đối tượng cụ thể) |
ABAC cung cấp khả năng kiểm soát chi tiết và linh hoạt nhất. |
|
Khả năng mở rộng |
Tốt (Quản lý theo vai trò, không theo người dùng) |
Rất tốt (Chính sách độc lập với số lượng người dùng/tài nguyên) |
Kém (Khó quản lý khi số lượng người dùng và tài nguyên tăng) |
ABAC và RBAC vượt trội hơn ACL ở quy mô lớn. |
|
Độ phức tạp khi triển khai |
Trung bình |
Cao |
Thấp |
Bắt đầu với ACL hoặc RBAC nếu hệ thống không quá phức tạp. Chuyển sang ABAC khi cần sự linh hoạt cao hơn. |
Triển khai quản lý quyền tài sản trên các nền tảng chính
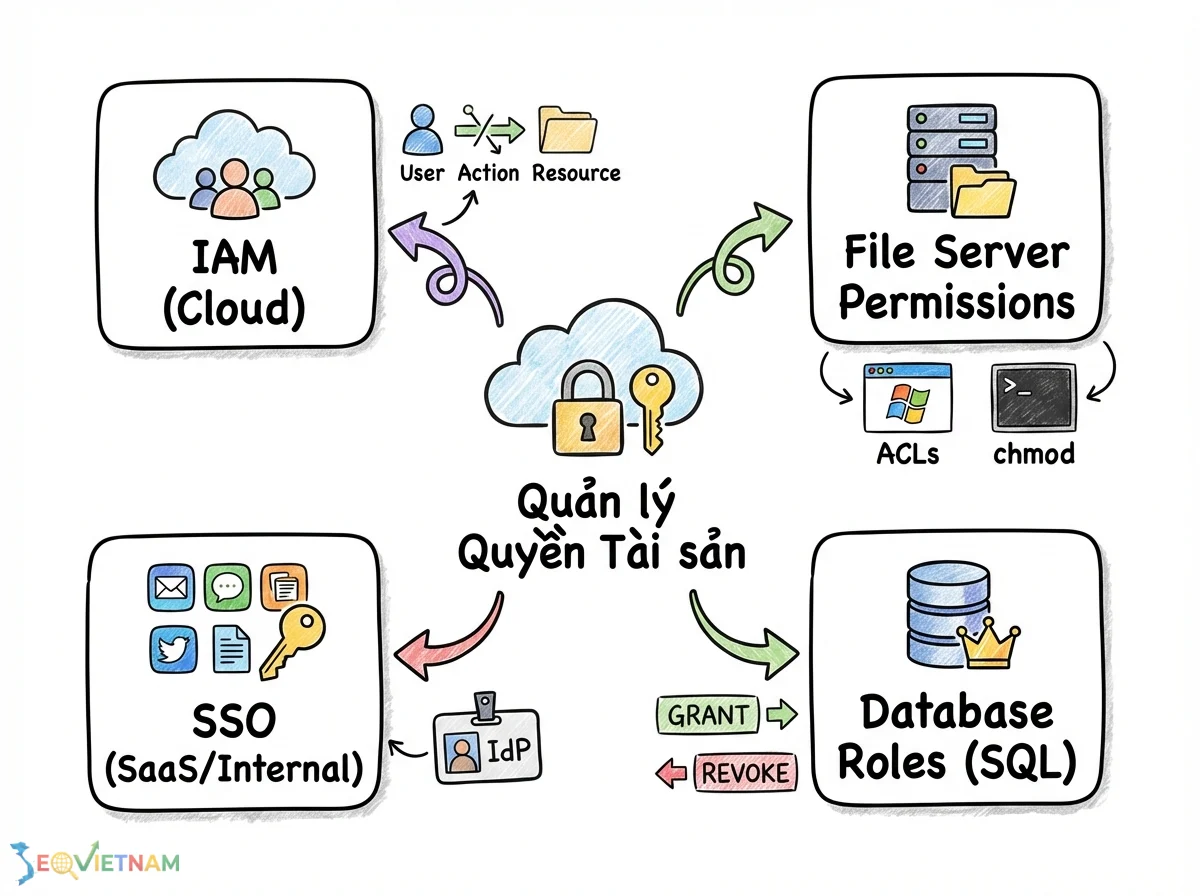
Lý thuyết về các mô hình là nền tảng, nhưng việc triển khai thực tế trên các hệ thống khác nhau mới là thách thức chính. Mỗi nền tảng có công cụ và cú pháp riêng để quản lý quyền.
Quản lý quyền trong môi trường Cloud (AWS, Azure, GCP)
Các nhà cung cấp đám mây lớn đều cung cấp dịch vụ Identity and Access Management (IAM) mạnh mẽ. IAM cho phép bạn định nghĩa ai (người dùng, nhóm, dịch vụ) có thể làm gì (hành động) trên tài nguyên nào (máy ảo, bucket lưu trữ) và trong điều kiện nào. Các chính sách thường được viết dưới dạng JSON.
Ví dụ, một chính sách IAM trên AWS cho phép đọc đối tượng từ một bucket S3 cụ thể:
{
"Version": "2012-10-17",
"Statement": [
{
"Effect": "Allow",
"Action": "s3:GetObject",
"Resource": "arn:aws:s3:::my-example-bucket-seovn/*"
}
]
}
Quản lý quyền trên hệ thống File Server (Windows ACLs, Linux permissions)
Trên các máy chủ tập tin truyền thống, quyền truy cập được quản lý ở cấp hệ điều hành.
Windows Server: Sử dụng Access Control Lists (ACLs) thông qua giao diện đồ họa (Properties > Security) hoặc dòng lệnh icacls. Bạn có thể cấp các quyền như Full Control, Modify, Read & Execute cho từng người dùng hoặc nhóm trên các tệp và thư mục.
Linux: Sử dụng mô hình quyền cơ bản (read, write, execute) cho chủ sở hữu (owner), nhóm (group) và những người khác (others). Lệnh chmod dùng để thay đổi quyền, và chown dùng để thay đổi chủ sở hữu.
# Gán quyền đọc và ghi cho chủ sở hữu, chỉ đọc cho nhóm và không có quyền cho người khác
chmod 640 filename.txt
Quản lý quyền trong cơ sở dữ liệu (SQL Server, MySQL, PostgreSQL)
Trong hệ quản trị cơ sở dữ liệu, quyền được quản lý thông qua các câu lệnh SQL như GRANT và REVOKE. Bạn có thể cấp quyền trên nhiều cấp độ: từ toàn bộ cơ sở dữ liệu, bảng cụ thể, đến từng cột riêng lẻ. Việc tạo các vai trò (roles) trong database cũng là một thực hành tốt, tương tự như RBAC.
— Cấp quyền SELECT và INSERT trên bảng 'customers' cho vai trò 'sales_team'
GRANT SELECT, INSERT ON customers TO sales_team;
Quản lý quyền trong các ứng dụng SaaS và hệ thống nội bộ
Đối với các ứng dụng SaaS (như Google Workspace, Microsoft 365) hoặc các hệ thống nội bộ, việc quản lý quyền thường phức tạp hơn. Tích hợp với một nhà cung cấp danh tính (Identity Provider – IdP) qua Single Sign-On (SSO) là giải pháp tối ưu. Điều này cho phép quản lý tập trung danh tính người dùng và gán quyền truy cập ứng dụng từ một nơi duy nhất. Các công việc cụ thể như phân quyền fanpage hay phân quyền ad account là những ví dụ điển hình về việc quản lý quyền truy cập trên các nền tảng SaaS marketing.
Các bước thiết lập và quản lý quyền tài sản hiệu quả
Một quy trình bài bản sẽ giúp việc triển khai và duy trì hệ thống phân quyền trở nên dễ dàng và ít rủi ro hơn. Dưới đây là checklist các bước cần thực hiện.
|
Hạng mục |
Chi tiết thực hiện |
Mức độ ưu tiên |
|
Bước 1: Khám phá và phân loại tài sản |
Liệt kê tất cả tài sản kỹ thuật số (dữ liệu, ứng dụng, hạ tầng). Phân loại chúng theo mức độ nhạy cảm và tầm quan trọng đối với kinh doanh (ví dụ: Công khai, Nội bộ, Mật, Tối mật). |
Cao |
|
Bước 2: Thiết kế mô hình quyền |
Lựa chọn mô hình kiểm soát truy cập (RBAC, ABAC) phù hợp với cơ cấu tổ chức và nhu cầu bảo mật. Định nghĩa các vai trò, thuộc tính và chính sách cơ bản. |
Cao |
|
Bước 3: Áp dụng nguyên tắc Đặc quyền tối thiểu |
Chỉ cấp cho người dùng và hệ thống những quyền tối thiểu cần thiết để họ hoàn thành nhiệm vụ. Tránh cấp quyền admin hoặc quyền ghi không cần thiết. |
Rất cao |
|
Bước 4: Triển khai và tự động hóa |
Áp dụng các chính sách đã thiết kế vào hệ thống. Sử dụng các công cụ Infrastructure as Code (IaC) như Terraform hoặc script để tự động hóa việc gán và thu hồi quyền. |
Trung bình |
|
Bước 5: Giám sát và kiểm tra định kỳ |
Thường xuyên rà soát lại quyền truy cập của người dùng. Thiết lập cảnh báo cho các hoạt động đáng ngờ (ví dụ: truy cập bất thường, leo thang đặc quyền). Thực hiện audit quyền định kỳ. |
Cao |
|
Bước 6: Quản lý vòng đời quyền |
Xây dựng quy trình rõ ràng cho việc yêu cầu, phê duyệt, cấp phát và thu hồi quyền khi nhân viên gia nhập, thay đổi vị trí hoặc rời công ty. |
Rất cao |
Best practices và những lỗi cần tránh
Triển khai thành công đòi hỏi không chỉ công cụ mà còn cả tư duy và quy trình đúng đắn.
Nguyên tắc Đặc quyền tối thiểu (Least Privilege): Đây là nguyên tắc vàng trong quản lý quyền. Luôn bắt đầu với không quyền nào và chỉ cấp thêm những quyền thực sự cần thiết. Điều này giảm thiểu bề mặt tấn công nếu một tài khoản bị xâm phạm.
Tách biệt nhiệm vụ (Separation of Duties): Đảm bảo không một cá nhân nào có đủ quyền để thực hiện một quy trình nhạy cảm từ đầu đến cuối một mình. Ví dụ, người có quyền tạo yêu cầu thanh toán không nên là người có quyền phê duyệt thanh toán đó.
Quản lý vòng đời quyền: Quyền truy cập không nên là vĩnh viễn. Cần có quy trình tự động để thu hồi quyền khi nhân viên nghỉ việc hoặc chuyển bộ phận. Các quyền truy cập tạm thời cho dự án phải có ngày hết hạn. Việc thiết lập một hệ thống quản lý quyền tài sản (asset) toàn diện sẽ giúp tự động hóa quy trình này.
Các lỗ hổng phổ biến: Các sai lầm thường gặp bao gồm việc sử dụng tài khoản dùng chung, không thu hồi quyền của nhân viên cũ, cấp quyền admin quá mức cần thiết và thiếu giám sát các hoạt động truy cập.
Khắc phục sự cố quyền truy cập
Khi người dùng báo cáo "không truy cập được", việc chẩn đoán cần có hệ thống. Bảng dưới đây tóm tắt các lỗi phổ biến và cách khắc phục trên nhiều nền tảng.
|
Lỗi |
Dấu hiệu |
Nguyên nhân |
Cách khắc phục |
Mức độ ưu tiên |
|
Access Denied / Permission Denied |
Người dùng nhận thông báo lỗi từ chối truy cập khi mở tệp, chạy lệnh hoặc truy cập URL. |
Thiếu quyền cần thiết (read, write, execute), thành viên nhóm sai, chính sách IAM/ACL chặn, tường lửa. |
Kiểm tra quyền của người dùng và các nhóm họ thuộc về. Phân tích chính sách áp dụng. Kiểm tra log hệ thống/ứng dụng để xem lý do từ chối cụ thể. |
Cao |
|
Không thấy tài nguyên |
Tài nguyên (thư mục, project, database) không hiển thị trong giao diện người dùng. |
Người dùng không có quyền "list" hoặc "discover" tài nguyên. Sai vùng (region) trên cloud. |
Cấp quyền liệt kê tài nguyên (ví dụ: s3:ListBucket trên AWS). Xác nhận người dùng đang ở đúng project/region. |
Trung bình |
|
Quyền kế thừa không mong muốn |
Người dùng có quyền truy cập vào một thư mục con dù không được cấp trực tiếp. |
Quyền được kế thừa từ thư mục cha. |
Tắt tính năng kế thừa trên thư mục con và thiết lập lại quyền một cách tường minh. Thận trọng khi thay đổi vì có thể ảnh hưởng người dùng khác. |
Trung bình |
|
Lỗi xác thực (Authentication Error) |
Người dùng không thể đăng nhập, nhận lỗi sai mật khẩu hoặc token không hợp lệ. |
Sai thông tin đăng nhập, tài khoản bị khóa, chính sách MFA, token hết hạn. |
Yêu cầu người dùng kiểm tra lại thông tin đăng nhập. Reset mật khẩu nếu cần. Kiểm tra trạng thái tài khoản và cấu hình MFA. |
Cao |
Tóm tắt và tương lai của quản lý quyền tài sản
Quản lý quyền tài sản kỹ thuật số là một quy trình liên tục, không phải là một dự án làm một lần. Bằng cách áp dụng các mô hình như RBAC và ABAC, tuân thủ nguyên tắc đặc quyền tối thiểu và xây dựng một quy trình quản lý vòng đời quyền chặt chẽ, các tổ chức có thể giảm thiểu đáng kể rủi ro bảo mật và cải thiện hiệu quả vận hành. Trong bối cảnh 2026, xu hướng Zero Trust (không tin tưởng bất kỳ ai, luôn xác minh) và việc sử dụng AI để phân tích hành vi người dùng và tự động phát hiện các rủi ro về quyền sẽ ngày càng trở nên quan trọng, định hình tương lai của lĩnh vực này.
Bài viết liên quan
https://seovietnam.vn/business-asset-la-gi/
https://seovietnam.vn/pixel-ownership-la-gi/
https://seovietnam.vn/partner-access-la-gi-trong-business-manager/