Khi máy tính Windows gặp sự cố bất ngờ như màn hình xanh, ứng dụng đột ngột đóng, hoặc hệ thống khởi động chậm, việc tìm ra nguyên nhân gốc rễ thường rất khó khăn nếu chỉ dựa vào phán đoán. Đây là lúc Event ID phát huy tác dụng. Event ID đóng vai trò như một "hộp đen" ghi lại mọi hoạt động của hệ thống, giúp bạn chẩn đoán lỗi, theo dõi bảo mật và duy trì sự ổn định cho máy tính hoặc máy chủ. Bài viết này sẽ hướng dẫn bạn chi tiết cách sử dụng Windows Event Viewer để tra cứu và đọc log Windows một cách chuyên nghiệp nhất.
Event ID là gì?
Event ID (Mã sự kiện) là một chuỗi số định danh duy nhất được hệ điều hành Windows gán cho mỗi sự kiện cụ thể xảy ra trong hệ thống. Các sự kiện này được ghi lại và quản lý bởi dịch vụ Event Log Service. Mỗi khi một ứng dụng khởi chạy thành công, một bản cập nhật bị lỗi, hoặc có người dùng đăng nhập sai mật khẩu, Windows đều tạo ra một bản ghi (log) kèm theo một Event ID tương ứng.
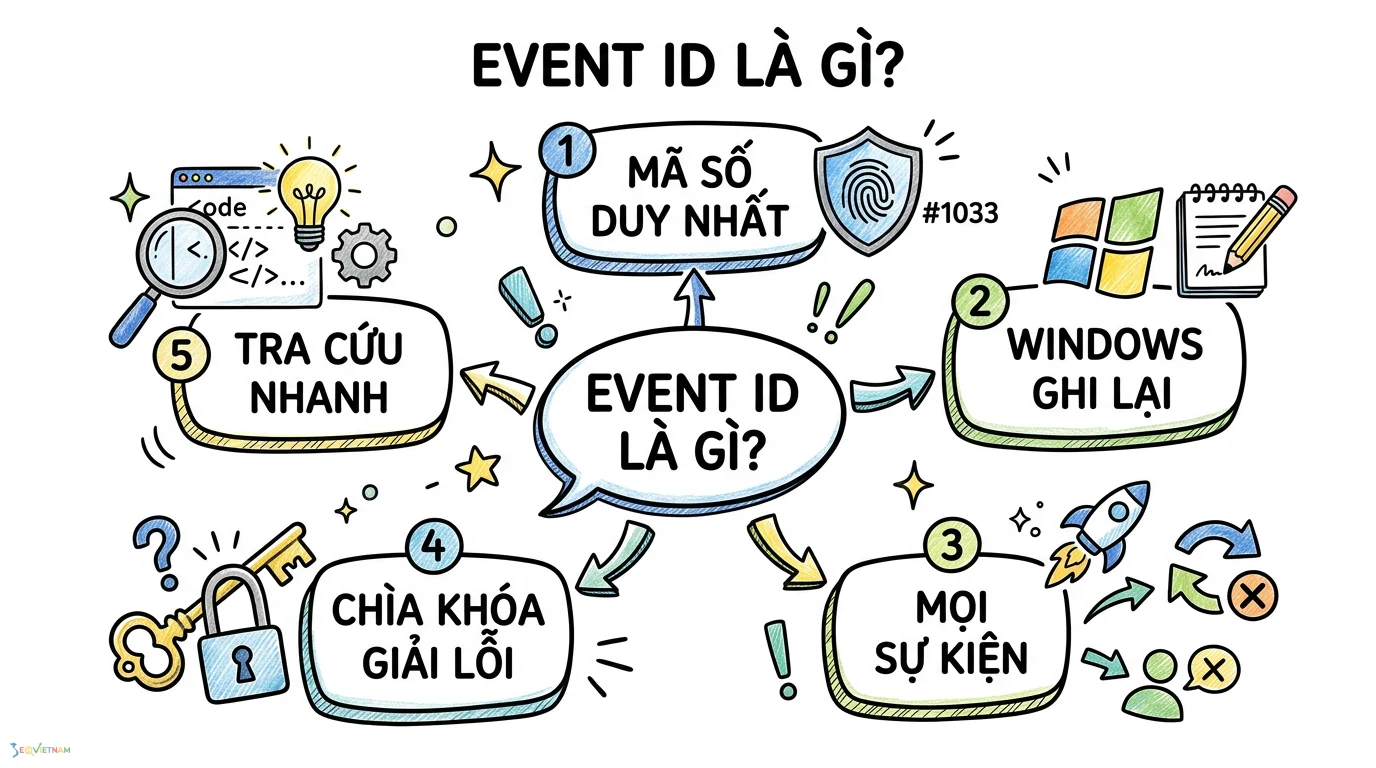
Đối với các quản trị viên hệ thống (System Administrator) quản lý Windows Server hoặc người dùng máy tính cá nhân, mã số này chính là chìa khóa để giải mã các thông báo lỗi phức tạp. Thay vì phải đọc những dòng mô tả dài dòng, bạn chỉ cần tra cứu mã số định danh này để biết chính xác vấn đề gì đang xảy ra và cách khắc phục.
Tại sao Event ID lại quan trọng trong quá trình khắc phục sự cố?
Việc hiểu và phân tích được các mã sự kiện mang lại lợi ích to lớn trong quá trình bảo trì và khắc phục sự cố (troubleshooting). Khi một lỗi hệ thống xảy ra, các thông báo hiển thị trên màn hình thường rất chung chung. Bằng cách truy xuất mã sự kiện, bạn có thể xác định chính xác module nào đang gặp trục trặc, từ đó rút ngắn đáng kể thời gian tìm kiếm giải pháp.
Hơn nữa, việc nắm rõ cấu trúc dữ liệu schema event giúp các nhà phát triển và quản trị viên phân loại, lọc và thiết lập các cảnh báo tự động một cách hiệu quả hơn. Điều này đặc biệt quan trọng trong việc giám sát bảo mật, nơi mà một mã sự kiện bất thường có thể là dấu hiệu sớm của một cuộc tấn công mạng hoặc rò rỉ dữ liệu.
Cách mở và xem Event ID bằng Windows Event Viewer
Windows Event Viewer là công cụ mặc định được tích hợp sẵn trên hệ điều hành Windows để xem và quản lý các bản ghi sự kiện. Để truy cập và đọc log, bạn có thể thực hiện theo các bước cơ bản sau:
- Nhấn tổ hợp phím Windows + R để mở hộp thoại Run.
- Nhập lệnh "eventvwr.msc" và nhấn Enter.
- Trong giao diện Event Viewer vừa mở, nhìn sang cột bên trái và mở rộng mục Windows Logs.
- Chọn một trong các nhóm log (như System hoặc Application) để xem danh sách các sự kiện ở khung giữa.
- Nhấp đúp vào một sự kiện bất kỳ để xem chi tiết mã lỗi (Event ID) và mô tả đi kèm.
Giao diện của công cụ này cung cấp đầy đủ thông tin về thời gian xảy ra sự kiện, mức độ nghiêm trọng (như Information, Warning, Error, hoặc Critical) và nguồn phát sinh lỗi. Việc làm quen với giao diện này là bước đầu tiên để bạn làm chủ hệ thống của mình.
Các nhóm log phổ biến trong Event Viewer
Hệ thống phân chia các bản ghi thành nhiều hạng mục khác nhau để người dùng dễ dàng quản lý và tìm kiếm. Dưới đây là ba nhóm log quan trọng nhất mà bạn cần nắm vững khi phân tích lỗi.
Application logs (Nhật ký ứng dụng)
Nhóm này lưu trữ các sự kiện liên quan đến phần mềm và ứng dụng được cài đặt trên máy tính. Ví dụ, nếu một phần mềm diệt virus gặp lỗi trong quá trình cập nhật cơ sở dữ liệu hoặc một trình duyệt web bị treo, sự kiện đó sẽ được ghi lại tại đây cùng với các mã lỗi (error codes) tương ứng.

Security logs (Nhật ký bảo mật)
Đây là nơi ghi lại các hoạt động liên quan đến an ninh hệ thống, chẳng hạn như quá trình đăng nhập hợp lệ hoặc thất bại, việc thay đổi quyền truy cập tệp tin, và các chính sách bảo mật khác. Quản trị viên thường xuyên kiểm tra nhóm này để phát hiện các dấu hiệu xâm nhập trái phép hoặc hành vi đáng ngờ từ người dùng.
System logs (Nhật ký hệ thống)
Nhật ký hệ thống chứa các sự kiện do chính các thành phần của hệ điều hành Windows tạo ra. Các lỗi liên quan đến trình điều khiển thiết bị (driver), sự cố khởi động phần cứng, hoặc dịch vụ hệ thống ngừng hoạt động đột ngột đều được ghi nhận chi tiết trong mục này.
Bảng tra cứu các Event ID thường gặp và quan trọng nhất
Dưới đây là bảng tổng hợp một số mã lỗi phổ biến nhất trên Windows, giúp bạn tra cứu nhanh chóng khi gặp sự cố. Bảng này tập trung vào các mã lỗi có mức độ ảnh hưởng cao trong quá trình vận hành hàng ngày.
|
Event ID |
Nhóm Log |
Mức độ |
Mô tả sự kiện và ý nghĩa |
|
41 |
System |
Critical |
Hệ thống khởi động lại mà không tắt đúng cách trước đó (thường do mất điện hoặc lỗi màn hình xanh). |
|
1000 |
Application |
Error |
Một ứng dụng hoặc tiến trình bị treo hoặc đóng đột ngột (Application Crash). |
|
4624 |
Security |
Information |
Một tài khoản đã đăng nhập thành công vào hệ thống. |
|
4625 |
Security |
Warning |
Đăng nhập thất bại (có thể do sai mật khẩu hoặc dấu hiệu dò rỉ mật khẩu). |
|
7000 |
System |
Error |
Dịch vụ hệ thống (Service) không thể khởi động do lỗi cấu hình hoặc thiếu tệp tin. |
Việc lưu lại bảng tra cứu này sẽ giúp bạn tiết kiệm rất nhiều thời gian khi chẩn đoán các sự cố máy tính cơ bản, thay vì phải tìm kiếm ý nghĩa của từng con số trên các diễn đàn công nghệ.
Những sai lầm thường gặp khi đọc và xử lý log Windows
Một trong những sai lầm phổ biến nhất của người dùng mới là hoảng sợ khi nhìn thấy quá nhiều cảnh báo (Warning) hoặc lỗi (Error) trong Event Viewer. Thực tế, hệ điều hành Windows liên tục ghi lại hàng ngàn sự kiện mỗi ngày, và không phải lỗi nào cũng ảnh hưởng đến hiệu suất máy tính. Nhiều người dùng vội vàng xóa toàn bộ log hoặc can thiệp sâu vào registry chỉ vì thấy một vài mã lỗi lạ, dẫn đến việc hệ thống bị hỏng nặng hơn.
Thay vào đó, bạn nên tập trung vào các sự kiện có mức độ "Critical" hoặc các lỗi xuất hiện trùng khớp với thời điểm máy tính gặp sự cố rõ ràng. Ngoài ra, khi phân tích log trên các hệ thống web server hoặc ứng dụng theo dõi hành vi, bạn cũng cần chú ý đến ảnh hưởng của session id đến việc trùng lặp dữ liệu để tránh việc đếm sai số lượng sự kiện thực tế xảy ra, dẫn đến những nhận định sai lầm về tình trạng hệ thống.
Góc nhìn chuyên gia về việc thiết lập và giám sát sự kiện
Đối với các hệ thống doanh nghiệp, việc chỉ dựa vào Event Viewer mặc định trên từng máy trạm là không đủ. Các chuyên gia IT thường sử dụng các giải pháp quản lý log tập trung (SIEM) để thu thập và phân tích dữ liệu từ hàng ngàn máy chủ cùng lúc. Tuy nhiên, sự đánh đổi ở đây là chi phí lưu trữ và tài nguyên xử lý. Việc ghi lại mọi chi tiết nhỏ nhất có thể làm đầy ổ cứng nhanh chóng và tạo ra "nhiễu" thông tin.
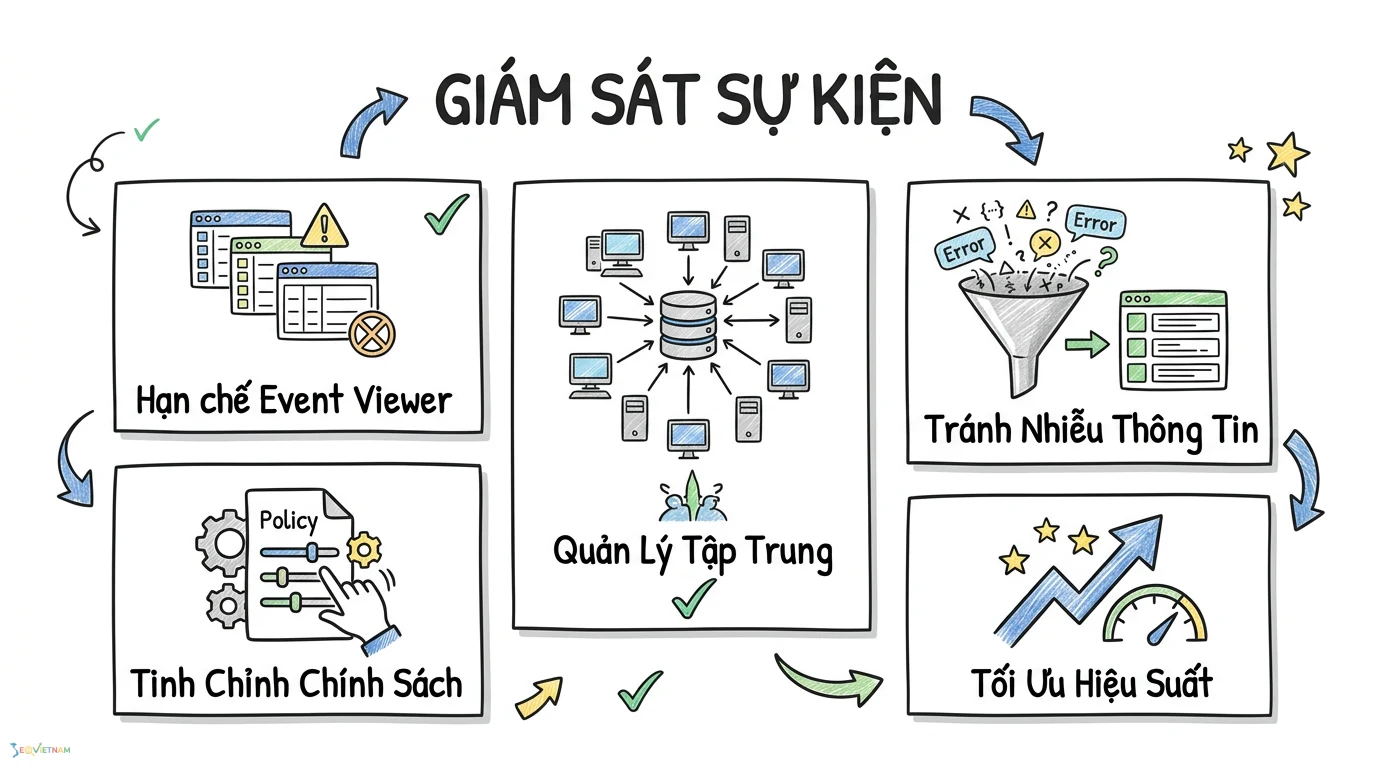
Do đó, việc tinh chỉnh các chính sách ghi log là vô cùng cần thiết. Việc hiểu rõ cách thiết lập các tham số sự kiện event parameter sẽ giúp bạn chỉ thu thập những dữ liệu thực sự mang lại giá trị chẩn đoán, loại bỏ các thông tin dư thừa không cần thiết, từ đó tối ưu hóa hiệu suất giám sát toàn hệ thống.
Câu hỏi thường gặp (FAQ)
Event ID có thể xóa được không?
Có, bạn có thể xóa các bản ghi trong Event Viewer bằng cách nhấp chuột phải vào nhóm log (ví dụ: System) và chọn "Clear Log". Tuy nhiên, hành động này không được khuyến khích trừ khi bạn thực sự cần dọn dẹp không gian lưu trữ, vì nó sẽ xóa mất các dữ liệu lịch sử quan trọng phục vụ cho việc chẩn đoán lỗi trong tương lai.
Tại sao Event Viewer lại báo lỗi liên tục dù máy tính vẫn hoạt động bình thường?
Windows được thiết kế để ghi lại mọi sự cố nhỏ nhặt nhất, bao gồm cả việc một dịch vụ chạy ngầm khởi động chậm vài giây hoặc mất kết nối mạng tạm thời. Nếu máy tính của bạn không có biểu hiện giật lag hay màn hình xanh, bạn hoàn toàn có thể an tâm bỏ qua các cảnh báo nhỏ giọt này.
Làm sao để biết Event ID nào là nguy hiểm?
Bạn nên đặc biệt chú ý đến các sự kiện được gắn nhãn "Critical" (Nghiêm trọng) hoặc "Error" (Lỗi) có biểu tượng màu đỏ. Các mã lỗi liên quan đến phần cứng (như lỗi đọc ghi ổ cứng, quá nhiệt) hoặc bảo mật (đăng nhập sai nhiều lần liên tiếp) cần được ưu tiên kiểm tra và xử lý ngay lập tức.
Có công cụ nào hỗ trợ tra cứu mã lỗi Event ID tự động không?
Ngoài việc tìm kiếm thủ công trên tài liệu chính thức của Microsoft, bạn có thể sử dụng các phần mềm bên thứ ba chuyên dụng để phân tích log. Các công cụ này thường đi kèm cơ sở dữ liệu mã lỗi được cập nhật liên tục và tự động đề xuất các bước sửa lỗi cụ thể cho từng trường hợp.
Nhật ký bảo mật (Security logs) lưu trữ dữ liệu trong bao lâu?
Thời gian lưu trữ không tính bằng ngày mà phụ thuộc vào dung lượng tối đa được cấu hình cho tệp log đó (mặc định thường là 20MB). Khi tệp đạt đến giới hạn dung lượng, Windows sẽ tự động ghi đè các sự kiện mới lên các sự kiện cũ nhất, trừ khi bạn thiết lập chính sách lưu trữ thủ công để sao lưu dữ liệu ra nơi khác.
Kết luận
Hiểu rõ Event ID là gì và cách sử dụng Windows Event Viewer là một kỹ năng thiết yếu đối với bất kỳ ai muốn làm chủ hệ thống máy tính của mình. Thay vì bối rối trước những sự cố bất ngờ, bạn giờ đây đã có trong tay công cụ mạnh mẽ để "bắt bệnh" và khắc phục lỗi một cách chính xác, khoa học. Hãy bắt đầu bằng việc làm quen với các nhóm log cơ bản và lưu lại bảng mã lỗi thường gặp để sử dụng khi cần thiết. Nếu bạn đang quản lý hệ thống lớn, đừng quên tìm hiểu thêm về các công cụ giám sát tập trung để bảo vệ dữ liệu một cách toàn diện nhất.
Bài viết liên quan
https://seovietnam.vn/event-match-quality-la-gi/